- 01
まず考えたい問い
重大度HighのDLPアラートを見て「情報が流出した」と結論づけるのは早計です。
- 02
設計の要点
検知内容、適用ポリシー、実際の処理結果、現在の共有権限をそれぞれ確認し、確認できた時点と未確認部分を記録します。
- 03
仕組みと判断の分かれ目
事実を4つの箱に置く
本文のポイントを図で整理
Conclusion
この記事の結論
検知内容、適用ポリシー、実際の処理結果、現在の共有権限をそれぞれ確認し、確認できた時点と未確認部分を記録します。
まず考えたい問い
重大度HighのDLPアラートを見て「情報が流出した」と結論づけるのは早計です。一方、ルールがブロック設定だから問題なし、と閉じるのも根拠が不足します。調査では別々の事実をつなぎます。
対象は、この領域を実装・運用する技術者と、仕組みを学びたい方です。
設計の要点
検知内容、適用ポリシー、実際の処理結果、現在の共有権限をそれぞれ確認し、確認できた時点と未確認部分を記録します。
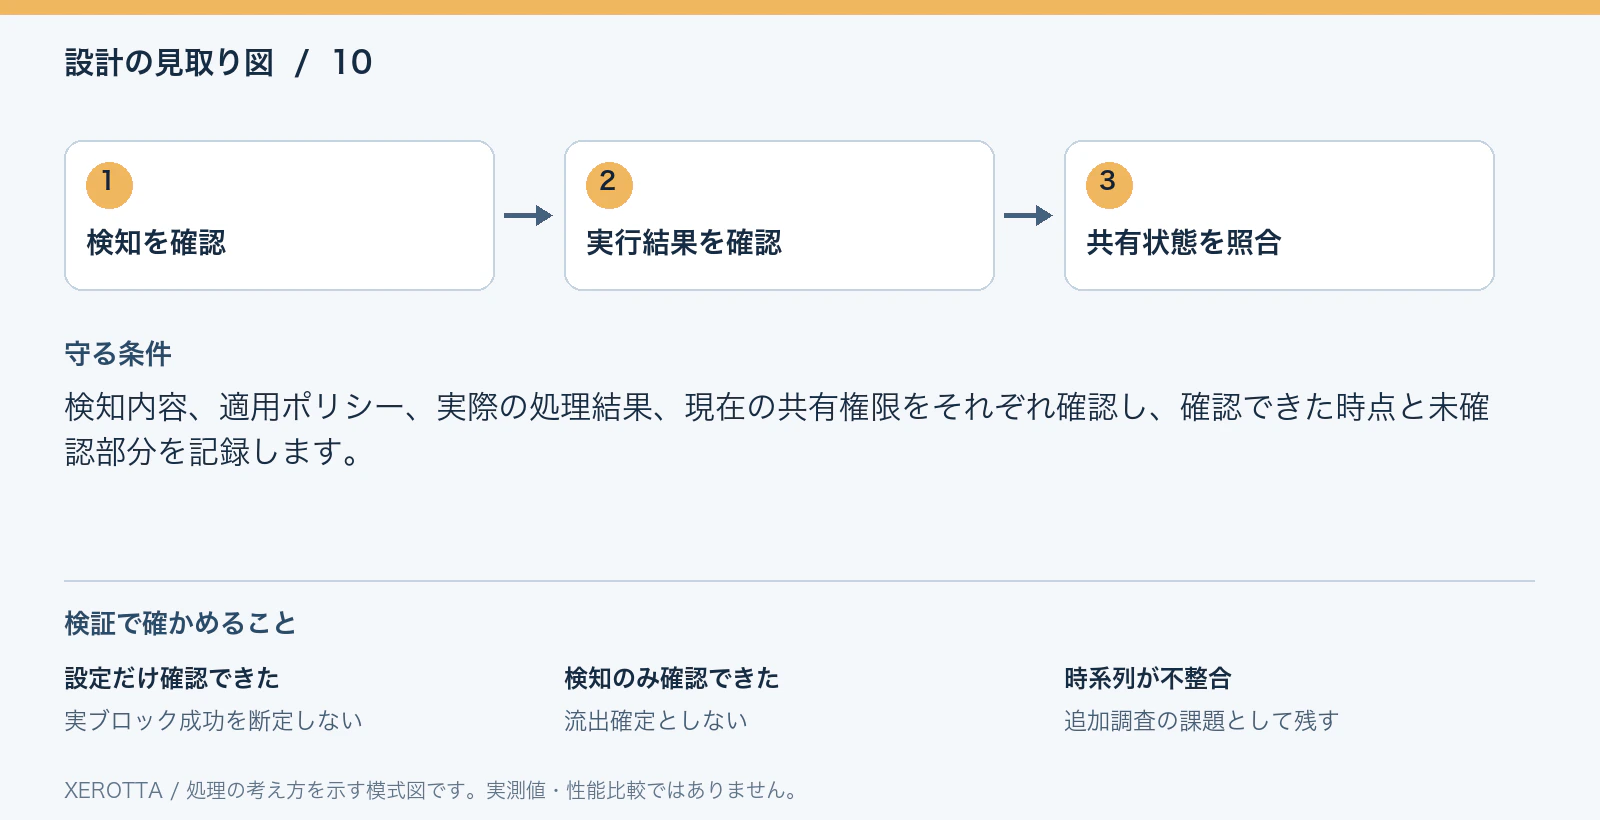
*図は処理と検証の関係を示す模式図です。実測値や性能比較ではありません。*
仕組みと判断の分かれ目
事実を4つの箱に置く
何を検知したか、どのルールが適用されたか、許可・警告・ブロックなど何が実行されたか、対象へのアクセスがどうなっているか、を別項目にします。現在の設定は過去の実行結果を証明しません。アラート時点の証拠や監査を時系列へ並べます。
推測を結論へ混ぜない
機密情報タイプの一致は誤検知の可能性もあります。調査のために原本を広く配布せず、権限のある担当者が必要最小限を確認します。共有リンクを無効化する等の封じ込めは、調査とは別に業務影響と権限を確認します。報告書は確認済み事実・判断・未確認事項の順に書き、被害なしも被害ありも証拠に応じて更新します。
コード・データで表すと
次は設計を読み解くための例です。疑似コードや概念表記を含み、環境へそのまま貼り付けるための完成コードではありません。
finding = {
 "detected": "confirmed",
 "policy_at_event": "to_verify",
 "enforcement_result": "to_verify",
 "current_access": "to_verify"
}
ここまで試してから、動いたと判断する
| 試験する条件 | 期待する結果 |
|---|---|
| 設定だけ確認できた | 実ブロック成功を断定しない |
| 検知のみ確認できた | 流出確定としない |
| 時系列が不整合 | 追加調査の課題として残す |
正常系の確認だけでなく、失敗時に残るデータ、外部への副作用、再実行の可否も記録します。確認した対象・版・日時を残すと、後から同じ条件で追試できます。
小さな演習
架空のHighアラートに対し、「今言えること」を3行、「まだ言えないこと」を3行書いてみてください。
試験結果を「観測した事実」「そこからの判断」「まだ確かめていない条件」に分けて書いてみてください。実装を説明する力は、動く理由と止まる理由を言葉にすることで磨かれます。
適用範囲と確認事項
設計例です。自社環境での適用前に、権限・製品仕様・既存データへの影響を検証してください。 本記事は2026年10月時点の対応・設計検討を一般化した解説です。内部環境の識別子や実データは掲載していません。
参考資料
関連サービス
関連する支援例・参考費用
支援内容
EDRと初動手順を組み合わせ、防御体制を整える
想定範囲:EDR製品1種、試験端末5台、通知規則3件、検知・隔離判断・復旧の模擬3ケース。
支援内容と進め方を見る →初期役務費 450,000円
月次役務は別途 50,000円/月(税別)
参考価格(税別・役務のみ)。実績価格・確定見積ではありません。
実施前の個別見積が必要です
機器・ライセンス・クラウド利用料等は別途。
支援内容
Defenderの警告を日々の調査・対応につなげる
想定範囲:Defender 1テナント、端末20台、重要度3段階、一次調査手順3種、試験通知5件。
支援内容と進め方を見る →初期役務費 450,000円
月次役務は別途 100,000円/月(税別)
参考価格(税別・役務のみ)。実績価格・確定見積ではありません。
実施前の個別見積が必要です
機器・ライセンス・クラウド利用料等は別途。