01 / 身近な場面から
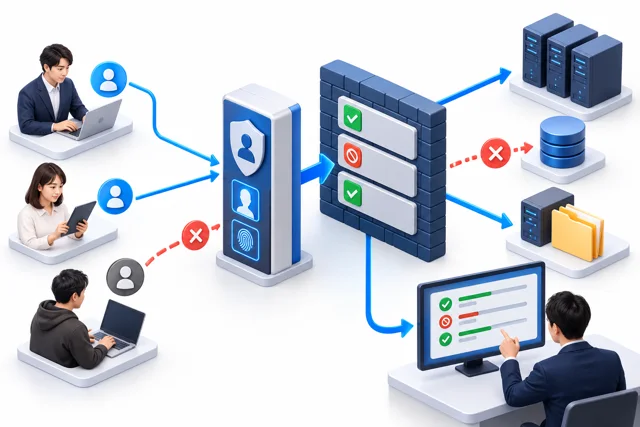
通してよい通信を、ルールで決める
学校のネットワークには、生徒が教材を見る通信と、先生が管理画面を使う通信があります。すべてを同じように通す必要はありません。
02 / 最初はこの3つ
言葉は、役割とセットで覚えよう。
認証と認可
本人かを確かめることと、その人に何を許すかを決めること。
学生証で本人を確認し、入ってよい教室を決めるような違いです。
ACL(エーシーエル)
通信を条件で判断するルールの一覧。
先に一致したルールで判断する仕組みでは、順番が結果に影響します。
暗号化
第三者が通信内容を読み取りにくくする仕組み。
HTTPSは重要ですが、サイトの内容や相手が絶対に安全だと保証するものではありません。
身近なもので、やってみよう
「生徒→教材サイトは許可」「生徒→管理画面は拒否」の2本の矢印を描き、色を変えましょう。何を通し、何を止めたいのかを先に決めます。
03 / 小さな確認
3問で、理解を確かめよう。
選ぶと、その理由を確認できます。間違えても、何度でも試せます。
1. 本人かを確かめることを何と呼ぶ?
2. 必要な通信が通れば、確認はそれだけで十分?
3. HTTPSなら、どんなサイトも絶対安全?
もっと詳しく学ぶ:セキュリティ・ACL・安全なアクセス(CCNAの準備)
ここからは、詳しい用語・計算・設定・実習です。まず上の入門部分を理解してから進みましょう。
01 / NETWORK BASICS / CCNA
この講座で、何をできるようにするか。
認証と認可、ACLの評価順、L2・無線の保護を理解し、許可する通信と拒否する通信を検証する。
所要時間は実習環境と進み方に応じて調整します。
学習目標と確認ポイント詳しく見る
- 脅威・最小権限・運用を説明し、許可範囲とリスクの表を作る。
- AAAと管理アクセスを説明し、AAAの役割表を作る。
- IPv4 ACLの評価順を説明し、ACLと通信テスト表を作る。
- L2セキュリティを説明し、L2保護の設計図を作る。
- VPNと無線の保護を説明し、安全な無線の設計表を作る。
- 安全な変更と検証を説明し、変更・確認・復旧の記録を作る。
まず本文・図・ブラウザー内の模型で理解します。実機の構築は自分のPacket Tracer等の隔離演習環境で行います。機種・IOS・シミュレーターで使える機能と構文が異なります。ブラウザーの模型はIOSのエミュレーターではありません。
02 / NETWORK BASICS / CCNA
仕組みを理解し、手を動かして確かめる。
脅威・最小権限・運用
詳しく見る
学習テーマ 1
脅威、弱点、リスク、対策を分けます。物理的な管理、認証情報、更新、監視、教育も関係し、ファイアウォール一台で全てを解決するわけではありません。許可する管理主体と変更の承認範囲を決めます。
管理用と利用者用の通信を分け、必要な入口と禁止する操作を一覧にする。
前提・操作・観察結果・理由・未確認を分けて残します。手順を他の人に説明し、同じ入力で同じ結果になるか確認してください。
AAAと管理アクセス
詳しく見る
学習テーマ 2
Authenticationは本人確認、Authorizationは操作の許可、Accountingは利用等の記録に関わります。ローカル認証と集中AAAの役割、アクセス拒否時の扱いを考えます。v2.0ではTACACS+やRADIUSのAAAクライアント設定も重点として分けます。
利用者・管理者・監査の3主体について、認証方法と操作可能範囲を書く。
前提・操作・観察結果・理由・未確認を分けて残します。手順を他の人に説明し、同じ入力で同じ結果になるか確認してください。
IPv4 ACLの評価順
詳しく見る
学習テーマ 3
ACLは条件を上から評価し、最初に一致した規則の動作を使います。標準と拡張、名前付きと番号付き、適用方向、暗黙の拒否を区別します。アドレス条件だけでなく送信元・宛先・プロトコル・ポートを正しく読みます。
Webだけ許可する規則と広い拒否の順を入れ替え、期待する通信と違う理由を説明する。
前提・操作・観察結果・理由・未確認を分けて残します。手順を他の人に説明し、同じ入力で同じ結果になるか確認してください。
L2セキュリティ
詳しく見る
学習テーマ 4
Port security、DHCP snooping、Dynamic ARP Inspectionなどの目的を区別します。信頼するポートを広げすぎず、正常な通信を止めない設定と確認を行います。v2.0のstorm controlやRA guard等も保護対象ごとに補足します。
正規DHCPサーバーの経路と端末ポートを図にし、信頼する場所と攻撃例を架空の通信で説明する。
前提・操作・観察結果・理由・未確認を分けて残します。手順を他の人に説明し、同じ入力で同じ結果になるか確認してください。
VPNと無線の保護
詳しく見る
学習テーマ 5
リモートアクセスと拠点間VPNの目的、無線でのWPA2/WPA3等の認証・暗号化を分けます。SSIDを非表示にすることを十分な防御とは考えず、認証、鍵、接続先VLAN、来客分離を設計します。
社員と来客のWLANについて、認証、アクセス範囲、管理者の確認方法を書く。
前提・操作・観察結果・理由・未確認を分けて残します。手順を他の人に説明し、同じ入力で同じ結果になるか確認してください。
安全な変更と検証
詳しく見る
学習テーマ 6
許可される通信だけでなく、拒否されるはずの通信も確認します。設定前の状態、適用する方向、管理接続を失わない戻し方を用意します。機器の管理者が確認した隔離演習だけで実施し、本番のACLへ試行錯誤をしません。
正常・拒否のテストを両方実行し、ACLのカウンターやログと照合する。
前提・操作・観察結果・理由・未確認を分けて残します。手順を他の人に説明し、同じ入力で同じ結果になるか確認してください。
コマンド画面で読む:演習の設定と確認
機器のプロンプトと説明を含む例です。プロンプトや説明行は入力しません。ブラウザーから実行せず、機種に合う隔離した演習環境で一行ずつ意味を確かめます。
R1(config)# ip access-list extended WEB_ONLY
R1(config-ext-nacl)# permit tcp 192.168.10.0 0.0.0.255 host 192.168.20.10 eq 443
R1(config-ext-nacl)# deny ip any any
R1(config)# interface gigabitEthernet0/0
R1(config-if)# ip access-group WEB_ONLY in
R1# show access-lists WEB_ONLY
前提:g0/0は端末側の入口。通信と戻りの経路も構成する。
確認:対象HTTPSは許可、HTTP等は拒否。管理通信への影響も別に確認。
注意:これは状態追跡FWの代替ではない、条件を絞ったACL演習例。
実習の完了をどう確認するか
構成と事前条件が一致すること、期待する通信が通ること、拒否する通信が通らないこと、show出力の状態と説明が一致することを確認します。異常を一つ再現し、原因と修正と再確認を記録します。
03 / NETWORK BASICS / CCNA
仕事のアニメ:通信を許可・拒否するルールを確かめる。
ルールの順番や向きによって、通信の結果は変わります。新人・アオイさんと先輩・ミナトさんの会話で、許可と拒否の両方を確かめます。
ACLを作ったのに、許可したWebも通りません。
約12秒ごとに場面が切り替わります。再生中も一時停止でき、「前へ」「次へ」で自分のペースで読めます。最終場面で停止します。
アニメの内容をまとめて文章で読む
1. 許可したWebも通らない
アオイ:ACLを作ったのに、許可したWebも通りません。
学習ポイント:許可したWebも通らない
2. ACLの順序・方向・条件
ミナト:最初に一致する順序、方向、条件、最後の暗黙の拒否を見よう。
学習ポイント:ACLの順序・方向・条件
3. 先に一致するルール
アオイ:広い拒否を先に書くと、後の許可まで到達しないのですね。
学習ポイント:先に一致するルール
4. AAAの役割を分ける
ミナト:認証と認可、記録のAAAも別の役割だ。
学習ポイント:AAAの役割を分ける
5. SSIDを分けるだけでは不十分
アオイ:社員用と来客用の無線は、SSID名だけ分ければ十分ではないのですね。
学習ポイント:SSIDを分けるだけでは不十分
6. 許可と拒否を確かめる
ミナト:許可と拒否の両方を試し、根拠のある結果を残そう。
学習ポイント:許可と拒否を確かめる
04 / NETWORK BASICS / CCNA
演習を完成させ、成果物をレビューする。
演習1
構成図とアドレス・ポート・VLAN等の事前表を作り、期待する通信を定義する。
- 対象・環境・入力データ・期待結果を記録する。
- 上の解説と各ブロックの実習手順を使って作業する。
- 結果を期待と比較し、違いがあれば条件を一つずつ確かめる。
- 成果物・再現手順・分かったこと・未確認を残してレビューする。
演習2
下のコマンド例を読み、Packet Tracer等の自分の演習環境で構築・確認する。
- 対象・環境・入力データ・期待結果を記録する。
- 上の解説と各ブロックの実習手順を使って作業する。
- 結果を期待と比較し、違いがあれば条件を一つずつ確かめる。
- 成果物・再現手順・分かったこと・未確認を残してレビューする。
演習3
意図した設定差分を一つだけ入れ、showコマンドと疎通結果で原因を調べて元へ戻す。
- 対象・環境・入力データ・期待結果を記録する。
- 上の解説と各ブロックの実習手順を使って作業する。
- 結果を期待と比較し、違いがあれば条件を一つずつ確かめる。
- 成果物・再現手順・分かったこと・未確認を残してレビューする。
正しい用語で説明できるか/入力と結果が対応しているか/正常だけでなく失敗する条件も扱ったか/他の人が再現できるか/残る課題を隠していないか。
操作練習:ACLの最初の一致を追う
宛先192.168.20.10へ、許可された送信元のTCP443だけを通す模型です。
機器への設定変更ではありません。暗黙の拒否や適用方向は本文の確認も行います。
05 / NETWORK BASICS / CCNA
確認問題:答えより、理由を説明する。
全5問。選ぶと解説が表示されます。何度でも選び直せます。
回答済み 0 / 5問
06 / NETWORK BASICS / CCNA
成果物を残し、理解と未確認を分ける。
架空データを使い、根拠と結果を自分の言葉でまとめます。回答とメモは自動保存・外部送信しません。残したい内容はコピーするか、成果物ファイルへ記入してください。
07 / NETWORK BASICS / CCNA
説明・実装・記録を、一つの成果へつなげる。
認証と認可、ACLの評価順、L2・無線の保護を理解し、許可する通信と拒否する通信を検証する。
- 許可範囲とリスクの表
- AAAの役割表
- ACLと通信テスト表
- L2保護の設計図
- 安全な無線の設計表
- 変更・確認・復旧の記録
08 / NETWORK BASICS / CCNA