2026年10月6日 訂正・補足:SSLとTLSを区別せず説明していたため、SSLが旧方式であることと、TLSのバージョン・設定を確認する必要があることを補足しました。
ネットワークプロトコルの解説
デジタル通信の基礎
ネットワークプロトコルとは
ネットワークプロトコルは、コンピュータネットワークにおける通信を定義する一連のルールや手順です。これにより、異なる機器やアプリケーションが正確かつ効率的にデータを送受信できます。プロトコルは、データの形式、送信方法、エラー処理など、通信の様々な側面を規定します。
主要なネットワークプロトコルの種類
TCP/IP
Transmission Control Protocol/Internet Protocol (TCP/IP)は、インターネットおよび多くのローカルネットワークで最も広く使用されているプロトコルスイートです。TCPはデータの信頼性と順序性を保証し、IPはデータパケットが正しい宛先に到達するようにルーティングします。
HTTP/HTTPS
HyperText Transfer Protocol (HTTP) とそのセキュアバージョンHTTPSは、ウェブブラウザとサーバー間の通信を管理するプロトコルです。HTTPはデータをプレーンテキストで送信しますが、HTTPSはデータを暗号化して送信するため、セキュリティが向上します。
FTP
File Transfer Protocol (FTP)は、ネットワークを通じてファイルを転送するためのプロトコルです。FTPは、ユーザーがリモートサーバーにファイルをアップロードしたり、ダウンロードしたりするための標準的な方法を提供します。
SMTP/IMAP/POP3
Simple Mail Transfer Protocol (SMTP)は、電子メールを送信するためのプロトコルです。一方、Internet Message Access Protocol (IMAP)とPost Office Protocol 3 (POP3)は、受信メールを取得するためのプロトコルです。IMAPはメールサーバー上のメールを管理するのに対し、POP3はメールをダウンロードしてローカルで管理します。
DNS
Domain Name System (DNS)は、ドメイン名をIPアドレスに変換するためのプロトコルです。これにより、ユーザーは人間にとって覚えやすいドメイン名(例:example.com)を使用してウェブサイトにアクセスできます。
ネットワークプロトコルの階層モデル
OSI参照モデル
Open Systems Interconnection (OSI)参照モデルは、ネットワーク通信の機能を7層に分割した標準的な枠組みです。各層は特定の役割を持ち、上位層にサービスを提供します。このモデルは、通信プロトコルの設計と理解を助けます。
|
TCP/IPモデル
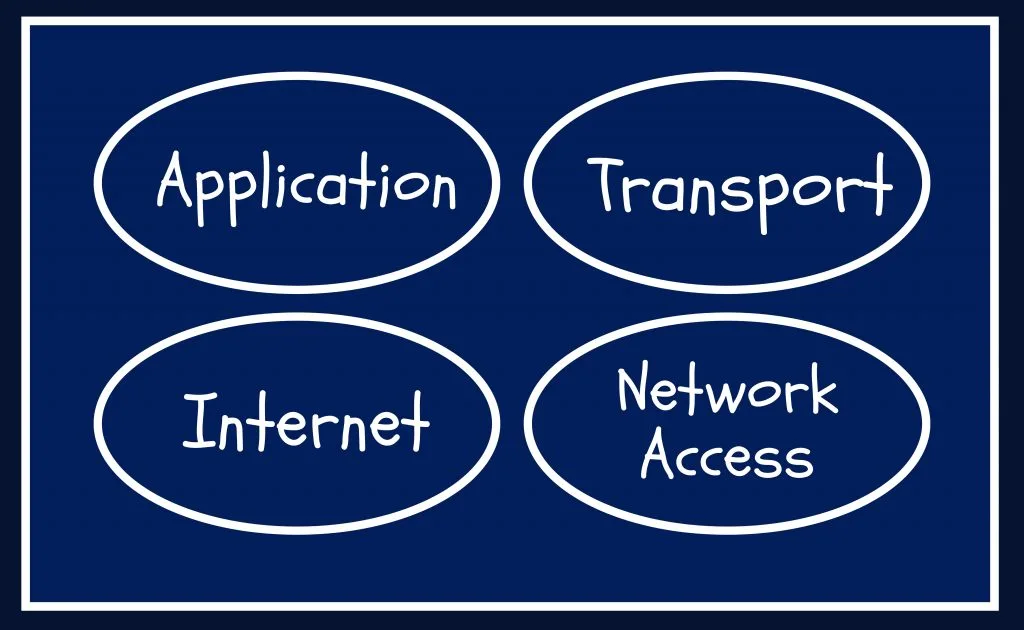
TCP/IPモデルは、4層に分かれており、インターネットで広く使用されています。
|
ネットワークプロトコルのセキュリティ
ネットワークプロトコルは、セキュリティの観点からも重要です。データの盗聴や改ざんを防ぐために、暗号化や認証のメカニズムが使用されます。
SSL/TLS
現在の通信保護には、Transport Layer Security(TLS)を使用します。Secure Sockets Layer(SSL)はTLSの前身となる旧方式で、SSL 3.0も2015年に使用してはならないとされています。「SSL証明書」などの呼び名が残る場合もありますが、実際の接続ではTLSのバージョンと設定を確認する必要があります。記事公開前のRFC 9325では、TLS 1.2を適切な設定で利用し、TLS 1.3に対応している場合は優先することが推奨されています。TLSは暗号化、改ざん検知、相手の認証の仕組みを提供しますが、証明書の検証や安全な設定も重要です。
SSH
Secure Shell (SSH)は、安全なリモートアクセスを提供するプロトコルです。SSHは、ネットワークを介して安全にデータを転送し、リモートシステムにアクセスするための暗号化トンネルを作成します。
まとめ
ネットワークプロトコルは、データ通信を成功させるための基盤です。異なるプロトコルが、それぞれの役割を果たしながら協調して動作することで、インターネットやその他のネットワークがスムーズに機能します。ネットワークプロトコルの理解は、現代のデジタル社会における不可欠なスキルです。