Conclusion
この記事の結論
画像の閲覧権限と開発環境の認証を修正し、対象環境を再検査しました。
ログイン画面があることと、その画面に表示する画像データが適切な範囲で見えることは別の問題です。本番と開発でも必要な入口が異なります。そこで「どの環境で」「誰が」「画面と画像のどちらを見られるか」という組み合わせで確認します。
今回の対応
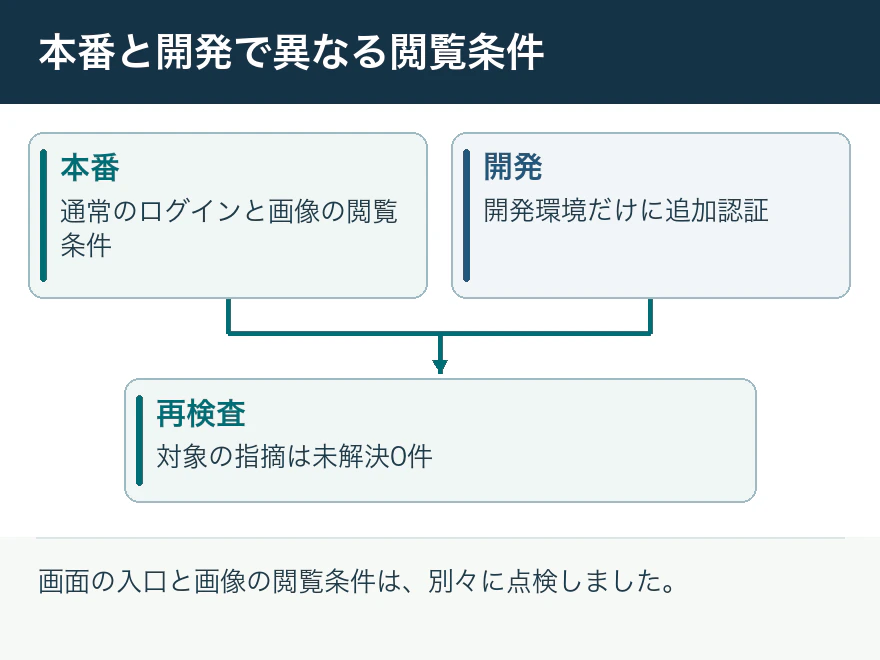
11月3日までに、ログインした利用者向けのロゴ画像の閲覧権限を修正し、本番に反映しました。開発環境にのみ追加認証を設定し、本番は通常のログインを使用する構成としました。
画面・画像・環境の三つを切り分ける
例えば未ログイン時にログイン画面だけが出ても、それだけでは利用者向け画像の閲覧条件まで確認できません。認証前後で許可した表示が変わるか、通常の利用者に必要な表示を失っていないかを対にして検査します。開発環境の追加認証が本番にもかかると普段のログインを妨げるため、環境ごとの入口も確認します。
状況別の判断と次の対応
| 観察した状態 | そこから判断できること | 次に確認すること |
|---|---|---|
| 本番の通常ログイン | 利用者が通る入口 | 適切なログイン画面が表示されるかを見る |
| ログイン利用者向け画像 | データ側にも閲覧条件が必要 | 想定した認証状態での見え方を比較する |
| 開発環境の追加認証 | 開発用入口に固有の条件 | 本番の入口と混同せず検証する |
未解決0件の適用範囲
Bubbleの再検査で未解決0件になったのは、今回の検査が対象にした指摘です。アプリ内のすべてのデータや将来の設定変更まで安全と判定した数字ではありません。次回の改修時にも、対象環境とデータの種類を記録して同じ組み合わせを再確認できるようにします。
- 01閲覧対象と環境を定める
- 02未ログイン・ログイン時の表示を比較する
- 03本番と開発の再検査結果を個別に記録する
確認結果で判断期待どおり → 結果を記録して完了期待と異なる → 止まった手順と結果を整理し、担当者へ確認