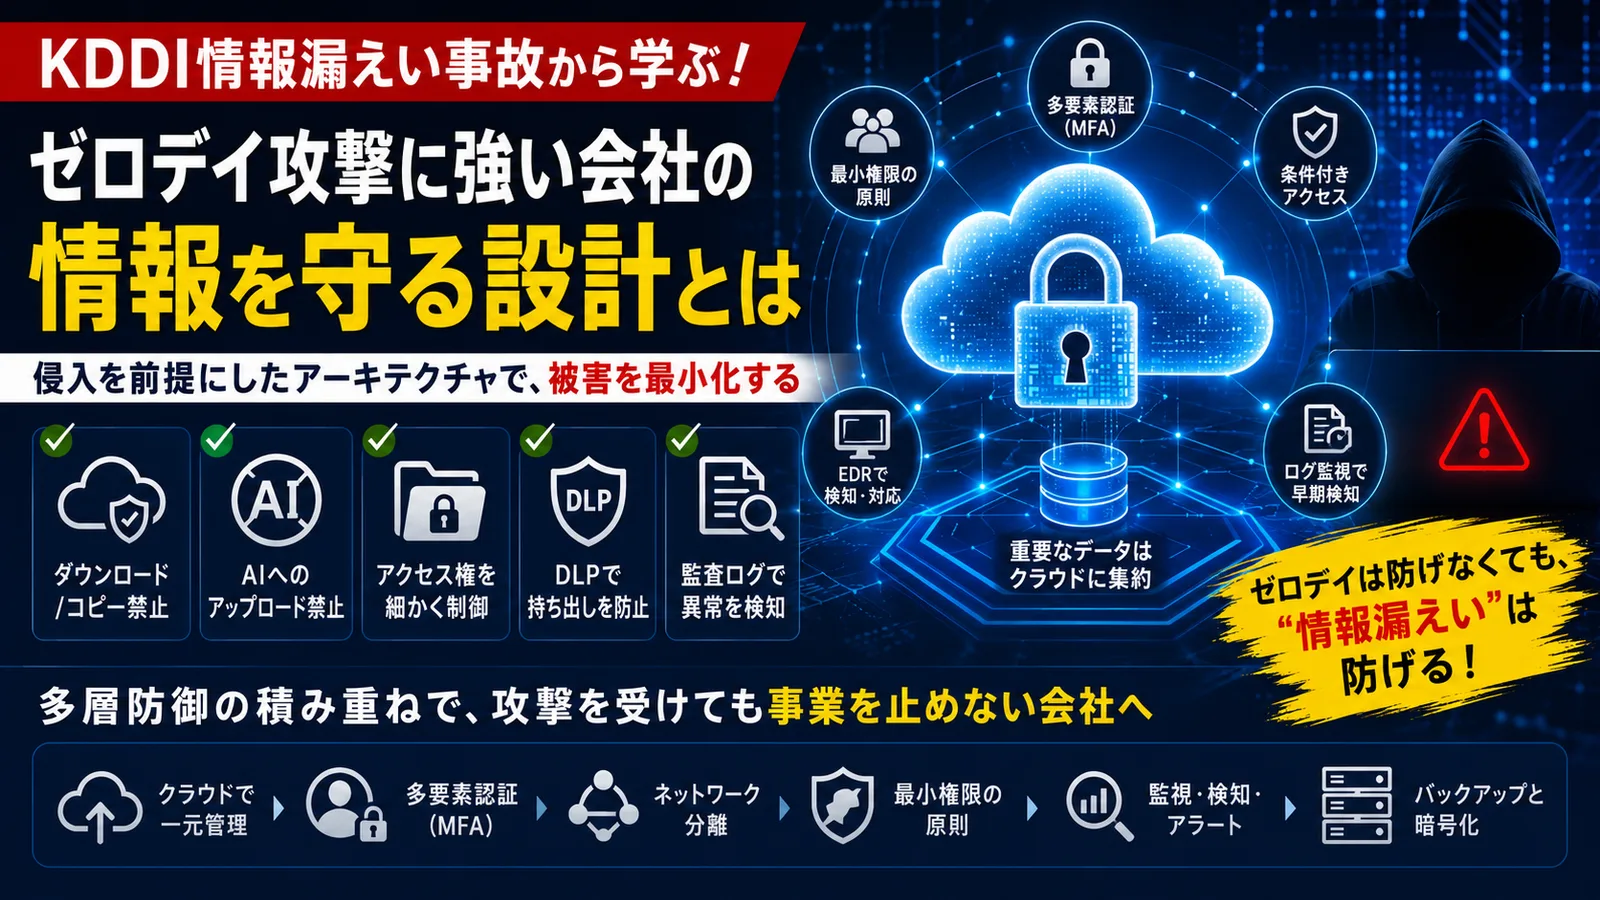
KDDIの情報漏えい事故から考える、本当に必要なゼロデイ対策とは
~侵入を防ぐ時代から、侵入されても情報を守る時代へ~
2026年7月、KDDIは第三者製ソフトウェアの未知の脆弱性(ゼロデイ脆弱性)を悪用されたことにより、ISP向けメールサービスで約1,223万件のメールアドレスと約761万件のパスワードが漏えいしたことを公表しました。
このニュースを見て、
「ゼロデイなら防ぎようがない。」
と思われた方も多いのではないでしょうか。
しかし、この事故から企業が学ぶべきことは、「未知の脆弱性は防げない」ということではありません。
本当に学ぶべきなのは、「侵入されても重要な情報を守れる仕組みを作っているか」という点です。
サイバー攻撃は年々高度化しており、「侵入を100%防ぐ」という考え方だけでは企業を守ることは難しくなっています。
だからこそ、これからの企業には**”侵入されることを前提とした設計”**が求められます。
クラウドへ移行する目的は「便利だから」ではない
近年、多くの企業がクラウドサービスを利用しています。
しかし、その目的を「どこからでも仕事ができるから」と考えている企業は少なくありません。
もちろん利便性も大きなメリットですが、本来の目的はそこではありません。
本当の目的は、企業の重要な情報を守ることです。
例えば、
- Microsoft 365
- Google Workspace
- Box
- Dropbox Business
などのクラウドサービスは、単にファイルを保存する場所ではありません。
これらは、
- 詳細なアクセス権管理
- 多要素認証(MFA)
- 条件付きアクセス
- データ損失防止(DLP)
- 監査ログ
- バージョン管理
- 暗号化
など、多数のセキュリティ機能を備えた「情報を守るための基盤」です。
重要なのは、「クラウドを使うこと」ではなく、「クラウドのセキュリティ機能を活用すること」です。
重要な情報を社員のパソコンに保存しない
もし社員のパソコンがランサムウェアに感染したらどうなるでしょうか。
もし重要な契約書や顧客情報がそのパソコンに保存されていれば、その時点で大きな被害につながります。
そこで重要になるのが、
「端末には情報を残さない」という考え方です。
社員のパソコンは、
「仕事をするための端末」
であり、
「重要な情報を保管する場所」
ではありません。
重要な情報はクラウド上で管理し、社員は必要な時だけアクセスする。
この設計に変えるだけでも、情報漏えいリスクは大きく低減できます。
権限は「見せない」が基本
情報漏えいは、外部からの攻撃だけではありません。
社内でも、「見る必要のない情報」が見えてしまうことは少なくありません。
例えば、
営業担当者が人事評価を閲覧できる。
開発担当者が給与情報を閲覧できる。
アルバイトが経営資料を閲覧できる。
このような状態は非常に危険です。
重要なのは、
「必要な人だけが、必要な情報だけにアクセスできること」。
仮にゼロデイ攻撃によって一人のアカウントが侵害されたとしても、そのアカウントが閲覧できる範囲しか被害は広がりません。
アクセス権は、被害を最小限に抑えるための重要な防波堤です。
「閲覧できる」と「持ち出せる」は別問題
近年のクラウドサービスでは、
「閲覧はできるが、持ち出せない」
という制御が可能です。
例えば、
- ダウンロード禁止
- 印刷禁止
- コピー禁止
- スクリーンショット制限(一部環境)
- 社外共有禁止
といった設定を組み合わせることで、情報の持ち出しリスクを大幅に下げられます。
社員が仕事に必要な情報へアクセスできる一方で、不必要な持ち出しは防ぐ。この考え方が重要です。
AI時代だからこそDLPが重要
最近では、生成AIを業務で利用する企業も急速に増えています。
その一方で、
機密情報をそのままAIへ入力してしまう
という新たなリスクも生まれています。
顧客情報
契約書
設計書
ソースコード
人事情報
これらを安易にAIへ入力してしまえば、大きな情報漏えいにつながる可能性があります。
そのため、
- DLP(Data Loss Prevention)
- 機密ラベル
- 社外送信制限
- AI利用ポリシー
などを整備し、「入力できない」「送信できない」仕組みを構築することが重要です。
ログは保存するだけでは意味がない
「ログは取得しています。」
そう答える企業は多くあります。
しかし、本当に重要なのは
ログを見ることではなく、異常を検知することです。
例えば、
- 深夜に大量ダウンロードされた
- 海外からログインされた
- 権限が突然変更された
- 一人の社員が大量のファイルへアクセスしている
こうした異常をリアルタイムで検知できれば、被害が拡大する前に対応できます。
ログは、「証拠」ではなく「早期発見のためのセンサー」として活用すべきです。
多層防御こそ、ゼロデイ時代の標準
ゼロデイ攻撃は、防ぐことが難しい場合があります。
だからこそ、重要なのは「一つの対策」に依存しないことです。
例えば、
- 多要素認証(MFA)
- EDR
- 条件付きアクセス
- 最小権限の原則
- DLP
- 暗号化
- ログ監視
- クラウドでの一元管理
- 定期的なバックアップ
これらを組み合わせた「多層防御(Defense in Depth)」を実現することで、一つの防御が破られても、次の防御層で被害を食い止めることができます。
経営者が考えるべきこと
セキュリティは、IT部門だけの課題ではありません。
「どのような製品を導入するか」ではなく、
「会社の情報資産を、どのような設計思想で守るか」
という経営判断そのものです。
ゼロデイ攻撃は今後も発生し続けるでしょう。
だからこそ、企業が目指すべきは「侵入されない会社」ではなく、
侵入されても重要な情報にたどり着けず、仮にアクセスされても持ち出せず、異常があれば即座に検知・封じ込められる会社です。
それが、これからの時代に求められるセキュリティの姿です。
まとめ
KDDIの事例は、「未知の脆弱性は防げない」ということを示しただけではありません。
むしろ私たちに問いかけているのは、侵入を前提とした情報管理ができているかという点です。
これからの企業に必要なのは、単にセキュリティ製品を増やすことではありません。
- 重要データをクラウドで適切に管理する
- アクセス権を最小限にする
- 持ち出しを制御する
- 異常を検知する
- 多層防御を設計する
こうした仕組みを経営レベルで整備することが、企業の信用と事業継続を支える大きな力になります。
ゼロデイ攻撃は防げないかもしれません。しかし、その先にある情報漏えいは、企業の設計と運用次第で十分に防ぐことができるのです。